Domain karneval-superstore.de kaufen?
Wir ziehen mit dem Projekt
karneval-superstore.de um.
Sind Sie am Kauf der Domain
karneval-superstore.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain karneval-superstore.de kaufen?
Was bedeutet Cross Site Tracking?
Cross Site Tracking bezieht sich auf die Praxis, Informationen über das Online-Verhalten von Benutzern über verschiedene Websites hinweg zu sammeln. Dies geschieht in der Regel mithilfe von Cookies oder anderen Tracking-Technologien, die es Werbetreibenden ermöglichen, ein umfassendes Profil eines Benutzers zu erstellen. Durch Cross Site Tracking können Unternehmen das Verhalten von Benutzern analysieren, personalisierte Werbung schalten und das Nutzerverhalten über verschiedene Websites hinweg verfolgen. Datenschutzbedenken wurden in Bezug auf Cross Site Tracking laut, da es die Privatsphäre der Benutzer gefährden kann. **
Was bedeutet Cross Site Tracking verhindern?
Was bedeutet Cross Site Tracking verhindern? Cross Site Tracking verhindern bezieht sich auf die Praxis, Technologien wie Cookies oder Tracking-Pixel zu blockieren, die es Werbetreibenden ermöglichen, das Verhalten von Nutzern über verschiedene Websites hinweg zu verfolgen. Durch die Verhinderung von Cross Site Tracking können Nutzer ihre Privatsphäre schützen und verhindern, dass ihre Aktivitäten im Internet von Dritten verfolgt und analysiert werden. Dies kann dazu beitragen, personalisierte Werbung und gezielte Inhalte zu reduzieren, die auf dem Surfverhalten basieren. Letztendlich ermöglicht es Nutzern, ihre Online-Aktivitäten besser zu kontrollieren und ihre Daten vor unerwünschter Verfolgung zu schützen. **

Ähnliche Suchbegriffe für Cross-Site Request Forgery CSRF
Top-Angebote
Produkte zum Begriff Cross-Site Request Forgery CSRF:
-
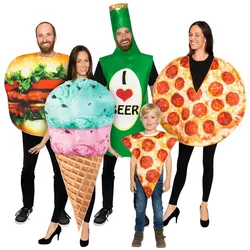
Maskworld Bier Party Kostüm für Karneval Fasching (L, M)Lieferumfang: - Bier Kostüm einteilig - Einheitsgrösse für Erwachsene - Ohne sonstige Kleidungsstücke und Accessoires - Unser Model ist 183 cm gross und trägt Grösse Uni. Material: 100% Polyester.29,99 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter


-
Was ist ein Cross-Site-Scripting-Angriff?
Ein Cross-Site-Scripting-Angriff (XSS) ist eine Art von Sicherheitslücke in Webanwendungen, bei der Angreifer schädlichen Code in eine vertrauenswürdige Website einschleusen können. Dies ermöglicht es ihnen, Benutzerdaten zu stehlen, Sitzungen zu übernehmen oder bösartige Aktionen im Namen des Benutzers auszuführen. XSS-Angriffe können durch unsichere Eingabevalidierung oder unzureichende Ausgabeabsicherung verursacht werden. **
-
Wie kann man SQL-Injektion und Cross-Site-Scripting verhindern?
Um SQL-Injektion zu verhindern, sollten parametrisierte Abfragen oder vorbereitete Anweisungen verwendet werden, anstatt dynamisch erstellte Abfragen. Eingaben sollten validiert und bereinigt werden, um unerwünschte Zeichen zu entfernen. Um Cross-Site-Scripting zu verhindern, sollten Eingaben von Benutzern immer korrekt codiert oder escaped werden, bevor sie in HTML-Seiten angezeigt werden. Es ist auch wichtig, Content Security Policy (CSP) Header zu verwenden, um die Ausführung von unsicherem JavaScript einzuschränken. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was ist deine Meinung zu Mahou Shoujo Site (Magical Girl Site)?
Als KI habe ich keine persönlichen Meinungen. Aber Mahou Shoujo Site ist ein Anime, der sich um das Thema Magische Mädchen dreht. Es ist bekannt für seine düstere und gewalttätige Handlung, die nicht für jedermann geeignet ist. Einige mögen die düstere Atmosphäre und die komplexen Charaktere, während andere die Gewaltdarstellung als zu übertrieben empfinden. Letztendlich hängt es von den individuellen Vorlieben ab. **
Wie kann ich eine OpenVPN Site-to-Site-Verbindung mit Split-Tunneling einrichten?
Um eine OpenVPN Site-to-Site-Verbindung mit Split-Tunneling einzurichten, müssen Sie zunächst sicherstellen, dass beide Standorte über eine OpenVPN-Server- und -Client-Konfiguration verfügen. Anschließend können Sie in der Server-Konfiguration das Split-Tunneling aktivieren, indem Sie die Option "push "route <Zielnetzwerk> <Subnetzmaske>"" hinzufügen. Dadurch wird der Datenverkehr für das angegebene Zielnetzwerk über die VPN-Verbindung geroutet, während der restliche Datenverkehr direkt über das Internet läuft. **
Was verdient ein Site Manager?
Ein Site Manager verdient je nach Branche, Unternehmensgröße und Standort unterschiedlich. In der Regel liegt das Gehalt eines Site Managers in Deutschland zwischen 40.000 und 70.000 Euro brutto im Jahr. In größeren Unternehmen oder in der Baubranche kann das Gehalt auch darüber liegen. Zusätzlich können Boni, Prämien oder andere Zusatzleistungen das Gesamteinkommen eines Site Managers beeinflussen. Letztendlich hängt das Gehalt eines Site Managers von verschiedenen Faktoren ab und kann individuell verhandelt werden. **
Top-Angebote
Produkte zum Begriff Cross-Site Request Forgery CSRF:
-
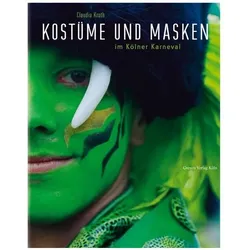
Kostüme und Masken im Kölner Karneval, Fachbücher von Claudia Oelsner KrothVerkleiden ist Kunst, Fotografieren ist Kunst. Der beeindruckende Bildband spiegelt diese doppelte Meisterschaft der Kostümierten und ihrer Porträtistin intensiv wider. Eindringlich hält die Fotografin Claudia Kroth Schräges und Schönes, Groteskes und Glamouröses im Kölner Karneval fest. Diese Phantasie und Kreativität der Kostümierten macht den Individualismus und Eigensinn des rheinischen Frühjahrsfestes aus. Kroths farbenfrohe Porträt- und Personenfotos dokumentieren in brillanter Schärfe und Komposition diese fast zeitlose Tradition und Kultur.34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Maskworld Eis Party Kostüm für Karneval Fasching (L, M)Witziges Kostüm für alle Eisliebhaber: Wer als Eis verkleidet auftaucht, sorgt bestimmt für den einen oder anderen Lacher! Mit unserem Kostüm verwandelt ihr euch in ein leckeres Eis, dem niemand widerstehen kann. Das Kostüm besteht aus weichem, bunt bedrucktem Stoff. Serviervorschlag: Passt super zu anderen kulinarischen Kostümen. Lieferumfang: - Eis Kostüm einteilig - Beidseitig mit Motiv bedruckt - Ohne sonstige Kleidungsstücke und Accessoires - Unser Model ist 176 cm gross und trägt Grösse Uni. Material: 100 % Polyester.34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Maskworld Bier Party Kostüm für Karneval Fasching (L, M)Lieferumfang: - Bier Kostüm einteilig - Einheitsgrösse für Erwachsene - Ohne sonstige Kleidungsstücke und Accessoires - Unser Model ist 183 cm gross und trägt Grösse Uni. Material: 100% Polyester.29,99 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Cross Site Tracking?
Cross Site Tracking bezieht sich auf die Praxis, Informationen über das Online-Verhalten von Benutzern über verschiedene Websites hinweg zu sammeln. Dies geschieht in der Regel mithilfe von Cookies oder anderen Tracking-Technologien, die es Werbetreibenden ermöglichen, ein umfassendes Profil eines Benutzers zu erstellen. Durch Cross Site Tracking können Unternehmen das Verhalten von Benutzern analysieren, personalisierte Werbung schalten und das Nutzerverhalten über verschiedene Websites hinweg verfolgen. Datenschutzbedenken wurden in Bezug auf Cross Site Tracking laut, da es die Privatsphäre der Benutzer gefährden kann. **
-
Was bedeutet Cross Site Tracking verhindern?
Was bedeutet Cross Site Tracking verhindern? Cross Site Tracking verhindern bezieht sich auf die Praxis, Technologien wie Cookies oder Tracking-Pixel zu blockieren, die es Werbetreibenden ermöglichen, das Verhalten von Nutzern über verschiedene Websites hinweg zu verfolgen. Durch die Verhinderung von Cross Site Tracking können Nutzer ihre Privatsphäre schützen und verhindern, dass ihre Aktivitäten im Internet von Dritten verfolgt und analysiert werden. Dies kann dazu beitragen, personalisierte Werbung und gezielte Inhalte zu reduzieren, die auf dem Surfverhalten basieren. Letztendlich ermöglicht es Nutzern, ihre Online-Aktivitäten besser zu kontrollieren und ihre Daten vor unerwünschter Verfolgung zu schützen. **
-
Was ist ein Cross-Site-Scripting-Angriff?
Ein Cross-Site-Scripting-Angriff (XSS) ist eine Art von Sicherheitslücke in Webanwendungen, bei der Angreifer schädlichen Code in eine vertrauenswürdige Website einschleusen können. Dies ermöglicht es ihnen, Benutzerdaten zu stehlen, Sitzungen zu übernehmen oder bösartige Aktionen im Namen des Benutzers auszuführen. XSS-Angriffe können durch unsichere Eingabevalidierung oder unzureichende Ausgabeabsicherung verursacht werden. **
-
Wie kann man SQL-Injektion und Cross-Site-Scripting verhindern?
Um SQL-Injektion zu verhindern, sollten parametrisierte Abfragen oder vorbereitete Anweisungen verwendet werden, anstatt dynamisch erstellte Abfragen. Eingaben sollten validiert und bereinigt werden, um unerwünschte Zeichen zu entfernen. Um Cross-Site-Scripting zu verhindern, sollten Eingaben von Benutzern immer korrekt codiert oder escaped werden, bevor sie in HTML-Seiten angezeigt werden. Es ist auch wichtig, Content Security Policy (CSP) Header zu verwenden, um die Ausführung von unsicherem JavaScript einzuschränken. **
Ähnliche Suchbegriffe für Cross-Site Request Forgery CSRF
-
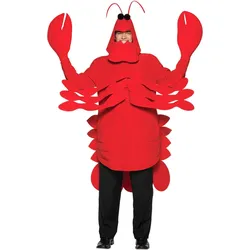
Rasta Imposta Hummer - Party Tierkostüm Verkleidung für Fasching (One Size)Imposanter Meeresbewohner und begehrte Delikatesse: Werdet zum knallroten Krustentier – komplett mit Scheren, Beinen, Schwanz und Antennen! Hättet ihr's gewusst: Hummer sind eigentlich gar nicht rot – sie haben alle möglichen anderen Farben von braun bis blau. Rot werden sie erst beim Kochen! Also, äh, beim Gekochtwerden genau genommen. Insofern müsste dieses witzige Hummerkostüm eigentlich "gekochter Hummer" heissen. Wenn auch ihr euch zum schmackhaft zubereiteten Krustentier machen wollt, ist dieses kreative Kostüm genau das richtige für euch! Das Oberteil ist vorne gesteppt, um die geriffelte Gliederstruktur eines echten Hummers zu imitieren. Am unteren Rücken ist ein aus Stoffbahnen zusammengenähter Hummerschwanz angebracht, und auf der Brust befinden sich Hummerbeine, die an den Ärmeln festgenäht sind – dadurch bewegen sie sich mit, wenn ihr eure Arme bewegt. Die kegelförmige Hummerhaube ist mit runden schwarzen Augen und lustigen Antennen verziert. Dank Klettverschluss werden die Scherenhandschuhe an den Ärmeln befestigt. Und dann ab ins Meer! Oder eben in den Kochtopf. Lieferumfang: - Hummerkostüm vierteilig - mit Oberteil inklusive Hummerschwanz - mit Hummerhaube - mit einem Paar Hummerscheren - ohne Hose, Schuhe und sonstige Accessoires Hinweis: Kostüm wird in Universalgrösse geliefert (Für Konfektionsgrössen 50-56 - nähere Informationen siehe Grössenübersicht) Material: 100% Polyester.107,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was ist deine Meinung zu Mahou Shoujo Site (Magical Girl Site)?
Als KI habe ich keine persönlichen Meinungen. Aber Mahou Shoujo Site ist ein Anime, der sich um das Thema Magische Mädchen dreht. Es ist bekannt für seine düstere und gewalttätige Handlung, die nicht für jedermann geeignet ist. Einige mögen die düstere Atmosphäre und die komplexen Charaktere, während andere die Gewaltdarstellung als zu übertrieben empfinden. Letztendlich hängt es von den individuellen Vorlieben ab. **
-
Wie kann ich eine OpenVPN Site-to-Site-Verbindung mit Split-Tunneling einrichten?
Um eine OpenVPN Site-to-Site-Verbindung mit Split-Tunneling einzurichten, müssen Sie zunächst sicherstellen, dass beide Standorte über eine OpenVPN-Server- und -Client-Konfiguration verfügen. Anschließend können Sie in der Server-Konfiguration das Split-Tunneling aktivieren, indem Sie die Option "push "route <Zielnetzwerk> <Subnetzmaske>"" hinzufügen. Dadurch wird der Datenverkehr für das angegebene Zielnetzwerk über die VPN-Verbindung geroutet, während der restliche Datenverkehr direkt über das Internet läuft. **
-
Was verdient ein Site Manager?
Ein Site Manager verdient je nach Branche, Unternehmensgröße und Standort unterschiedlich. In der Regel liegt das Gehalt eines Site Managers in Deutschland zwischen 40.000 und 70.000 Euro brutto im Jahr. In größeren Unternehmen oder in der Baubranche kann das Gehalt auch darüber liegen. Zusätzlich können Boni, Prämien oder andere Zusatzleistungen das Gesamteinkommen eines Site Managers beeinflussen. Letztendlich hängt das Gehalt eines Site Managers von verschiedenen Faktoren ab und kann individuell verhandelt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.